

Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes
Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes — это класс решений, позволяющих рассматривать множество кластеров Kubernetes, распределённых между публичными облаками, частными дата-центрами и периферийными площадками, как единую управляемую систему. Компания, специализирующаяся на построении таких платформ, помогает организациям унифицировать политики, конфигурации, безопасность и наблюдаемость для всех кластеров независимо от их физического расположения. Сегодня гибридная облачная платформа контейнеризации для управления мультикластерами kubernetes решает проблему «зоопарка» кластеров, когда каждая среда настраивается отдельно и управляется разрозненными инструментами.
По мере роста количества кластеров ручное администрирование становится невозможным: конфигурации расходятся, политики безопасности не соблюдаются, обновления затягиваются. Гибридная платформа контейнеризации устраняет эти проблемы за счёт единой плоскости управления, декларативных моделей и автоматизации. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes востребована в компаниях с гибридной инфраструктурой, требованиями к резидентности данных или необходимостью работать на периферии.
Зачем нужна гибридная платформа для мультикластеров
Современные организации всё чаще используют несколько кластеров Kubernetes: для продакшена и стейджинга, для разных регионов, для разных команд, для облачных и локальных рабочих нагрузок. Управлять каждым кластером отдельно — значит дублировать усилия, терять контроль и увеличивать риск ошибок. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes объединяет разрозненные среды в единую систему с общими политиками и процессами.
Ключевое преимущество — консистентность. Одна и та же конфигурация применяется ко всем кластерам, независимо от того, работают они в Google Cloud, AWS, Azure, на собственном оборудовании или на периферии. Это снижает операционную нагрузку и повышает надёжность приложений.
- единая плоскость управления для всех кластеров;
- консистентные политики безопасности и конфигурации;
- централизованная наблюдаемость и мониторинг;
- автоматизация развёртывания и обновлений;
- поддержка гибридных и мультиоблачных сценариев;
- соответствие требованиям резидентности данных.
Проблемы управления разрозненными кластерами
Когда кластеры управляются отдельно, возникают типичные проблемы: разные версии Kubernetes, несовместимые конфигурации, дыры в безопасности, отсутствие единого аудита. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes решает эти проблемы через централизацию и стандартизацию. Администраторы перестают быть «пожарными» для каждого кластера в отдельности.
Кроме того, ручное управление плохо масштабируется. При десятках и сотнях кластеров без платформы невозможно поддерживать стабильность и соблюдать политики. Централизованное управление делает масштабирование предсказуемым и управляемым.
Ключевые компоненты платформы
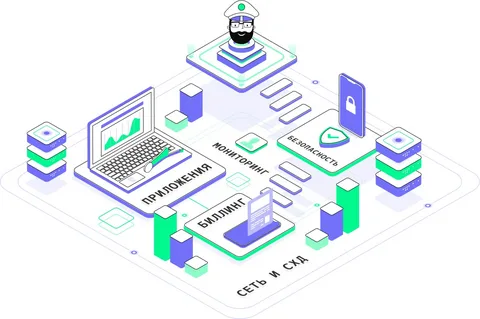
Гибридная платформа включает несколько обязательных компонентов: центральный хаб управления, агенты на кластерах, систему GitOps для конфигураций, контроллер политик, сервисную сетку и средства мониторинга. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes строится по архитектуре «хаб и спицы», где хаб — единая точка управления, а спицы — подключённые кластеры.
Хаб хранит политики, конфигурации и метаданные кластеров. Агенты на кластерах обеспечивают связь с хабом и применяют изменения. GitOps-система синхронизирует состояние кластеров с эталонным репозиторием. Контроллер политик проверяет соответствие требованиям безопасности.
| Компонент | Назначение |
|---|---|
| Хаб управления | центральная плоскость для политик и конфигураций |
| Агенты кластеров | связь с хабом, применение изменений |
| GitOps-движок | синхронизация с эталонным репозиторием |
| Контроллер политик | проверка соответствия и guardrails |
| Сервисная сетка | управление трафиком и безопасность |
| Мониторинг | сбор метрик и логов со всех кластеров |
Архитектура и принципы работы
Архитектура гибридной платформы контейнеризации строится на принципах декларативности, автоматизации и централизации. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes использует модель «желаемого состояния»: администратор описывает, как должна выглядеть система, а платформа приводит кластеры к этому состоянию.
GitOps-подход делает Git единственным источником истины. Любое изменение конфигурации проходит через репозиторий, ревью и автоматическое применение. Это обеспечивает версионирование, аудит и возможность отката. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes синхронизирует состояние всех кластеров с этим репозиторием.
- декларативное описание желаемого состояния;
- Git как единственный источник истины;
- автоматическое применение и исправление дрейфа;
- централизованные политики безопасности;
- наблюдаемость на уровне всей системы;
- поддержка периферийных и изолированных сред.
Централизованное управление политиками
Политики безопасности и соответствия применяются ко всем кластерам автоматически. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes позволяет задать правило один раз и распространить его на сотни кластеров. Это исключает ручные проверки и снижает риск человеческой ошибки.
Контроллер политик (например, на базе OPA Gatekeeper) проверяет ресурсы на соответствие требованиям до их применения. Нарушения блокируются или логируются в зависимости от режима. Это особенно важно для регулируемых отраслей.
GitOps и управление конфигурациями
GitOps-движок синхронизирует конфигурации кластеров с репозиторием. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes автоматически обнаруживает и исправляет отклонения от эталона. Если кто-то вручную изменил ресурс, платформа вернёт его к заданному состоянию.
Это обеспечивает консистентность и предсказуемость. Все изменения проходят через pull request, ревью и CI/CD, что соответствует практикам DevOps и повышает качество.
- Определите целевое состояние кластеров в Git-репозитории.
- Подключите кластеры к центральному хабу управления.
- Настройте GitOps-синхронизацию для каждого кластера.
- Задайте политики безопасности и соответствия.
- Включите централизованный мониторинг и логирование.
- Проверьте применение конфигураций и работу политик.
Безопасность и соответствие требованиям
Безопасность в гибридной среде требует единых стандартов. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes обеспечивает централизованное управление секретами, контроль доступа на основе ролей, аудит всех действий. Политики применяются автоматически, что исключает человеческий фактор.
Для регулируемых отраслей важна возможность доказать соответствие требованиям. Платформа собирает аудит-логи и отчёты, упрощая прохождение проверок. Это снижает риски штрафов и повышает доверие клиентов.
«Централизованное управление политиками — ключевое преимущество. Мы настраиваем правило один раз и применяем его ко всем кластерам. Раньше на проверку каждого уходили часы», — отмечает архитектор облачной инфраструктуры.
Сценарии применения гибридной платформы
Гибридная платформа контейнеризации востребована в сценариях, где требуется управлять кластерами в разных средах. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes применяется для мультиоблачных стратегий, гибридных развёртываний, периферийных вычислений и изолированных сред.
Компании с требованиями к резидентности данных используют платформу для управления кластерами в локальных дата-центрах и облаках одновременно. Периферийные сценарии требуют управления тысячами кластеров на удалённых площадках. Изолированные среды (air-gapped) также поддерживаются современными платформами.
- мультиоблачные стратегии с единым управлением;
- гибридные развёртывания: облако + локальная инфраструктура;
- периферийные вычисления на удалённых площадках;
- изолированные и air-gapped среды;
- регулируемые отрасли с требованиями резидентности;
- BYOC-модели для SaaS-провайдеров.
Мультиоблачные и гибридные развёртывания
Компании используют несколько облаков для снижения зависимости от одного провайдера, оптимизации затрат или выполнения регуляторных требований. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes позволяет управлять кластерами в AWS, Azure, Google Cloud и локально из одной точки.
Это упрощает миграцию, балансировку нагрузки и аварийное восстановление. Приложения могут работать там, где это наиболее эффективно, а управление остаётся централизованным.
Периферийные вычисления
Периферийные сценарии требуют управления кластерами на удалённых площадках с ограниченными ресурсами. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes поддерживает лёгкие агенты и автоматическую синхронизацию даже при нестабильной связи. Это критично для розницы, телекома, промышленности.
Платформа позволяет обновлять приложения на тысячах площадок без выезда специалистов. Централизованные политики гарантируют безопасность и соответствие требованиям.
«Мы управляем кластерами в 200 магазинах из одного центра. Платформа сама синхронизирует конфигурации и обновления. Без неё это было бы невозможно», — делится опытом ИТ-директор розничной сети.
Выбор платформы и внедрение
Выбор гибридной платформы зависит от существующей инфраструктуры, требований безопасности и компетенций команды. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes может быть построена на проприетарных решениях или open-source компонентах. Важно оценить поддержку нужных дистрибутивов Kubernetes, интеграции с CI/CD и системами безопасности.
Внедрение начинается с пилота на нескольких кластерах, затем масштабируется. Компания помогает спроектировать архитектуру, настроить компоненты и обучить команду. Поэтапный подход снижает риски и позволяет адаптировать платформу под процессы.
- поддержка нужных дистрибутивов Kubernetes;
- интеграция с CI/CD и GitOps-инструментами;
- централизованное управление секретами;
- наблюдаемость и мониторинг на уровне системы;
- поддержка air-gapped и периферийных сред;
- стоимость лицензий и операционная сложность.
Критерии выбора
При выборе платформы стоит обратить внимание на зрелость решений для GitOps и Policy Controller, поддержку мультиоблачности, качество документации и наличие сообщества. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes должна соответствовать текущим и будущим потребностям организации.
Важно оценить стоимость владения: лицензии, обучение, операционные расходы. Гибридные платформы требуют инвестиций в компетенции, но окупаются за счёт снижения операционной нагрузки и повышения надёжности.
Этапы внедрения
Внедрение включает аудит, проектирование, пилот, масштабирование и поддержку. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes требует участия платформенной команды, безопасников и разработчиков. Компания сопровождает каждый этап.
На пилоте выбираются некритичные кластеры для отработки процессов. Затем решение масштабируется с учётом полученного опыта. Обучение команды — обязательное условие успеха.
«Пилот на трёх кластерах показал, что платформа работает. Через полгода мы управляли 50 кластерами без роста команды. Это была правильная инвестиция», — отмечает руководитель платформенной команды.
Практические советы и типичные ошибки
Внедрение гибридной платформы — сложный проект. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes требует дисциплины и следования практикам GitOps. Ошибки на старте могут свести на нет все преимущества.
Не стоит пытаться внедрить всё сразу. Начните с базовых политик и GitOps-синхронизации, затем добавляйте сервисную сетку, мониторинг и продвинутые сценарии. Это позволит команде адаптироваться и избежать перегрузки.
- отсутствие стратегии и поэтапного плана;
- игнорирование обучения команды;
- попытка автоматизировать всё сразу;
- отсутствие тестирования политик перед применением;
- недостаточное внимание к безопасности секретов;
- отсутствие плана отката при ошибках конфигурации.
Типичные ошибки при внедрении
Частая ошибка — отсутствие единого источника истины. Если часть конфигураций управляется вручную, а часть через GitOps, возникает конфликт. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes требует, чтобы всё управлялось декларативно.
Другая ошибка — недооценка стоимости и сложности. Гибридные платформы требуют лицензий, обучения и операционных усилий. Важно рассчитать TCO и убедиться, что преимущества оправдывают затраты.
Экономический эффект
Гибридная платформа снижает операционные расходы за счёт автоматизации, уменьшает количество инцидентов и ускоряет выпуск изменений. Гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes окупается за счёт повышения производительности команды и надёжности сервисов.
Метрики: время на развёртывание кластера, количество нарушений политик, время реакции на инциденты. Платформа улучшает каждую из них, что напрямую влияет на бизнес-результаты.
«Инвестиции в платформу окупились за счёт сокращения времени на управление кластерами. Команда занимается развитием, а не рутиной. Это главный эффект», — подчёркивает финансовый директор ИТ-компании.
Таким образом, гибридная облачная платформа контейнеризации для управления мультикластерами Kubernetes — это стратегическое решение для современных организаций. Компания предлагает полный цикл услуг: аудит, проектирование, внедрение, обучение и поддержку. Платформа обеспечивает консистентность, безопасность и масштабируемость для кластеров в любых средах, снижая операционную нагрузку и повышая надёжность приложений.